
Claude gemäß EU AI Act einführen

Wie Claude mit KI Compliance vereinbaren? AI Act Experte Frank Müns erklärt
Viele Unternehmen führen gerade KI-Assistenten wie Claude ein, weil die Effizienzgewinne verlockend sind. Texte entstehen automatisch, Code wird generiert, Dokumente in Sekunden analysiert und Präsentationen in wenigen Minuten erstellt. Klingt nach einem Selbstläufer, ist es aber nicht. Denn seit August 2026 ist der EU AI Act voll anwendbar, und viele mittelständische Unternehmen unterschätzen, was das für sie konkret bedeutet.
Die beruhigende Annahme „Anthropic hat das schon geregelt“ ist gefährlich. Der AI Act nimmt nämlich nicht nur den Anbieter in die Pflicht, sondern ausdrücklich auch Sie als Unternehmen, das Claude einsetzt. Wer das übersieht, riskiert nicht nur empfindliche Bußgelder, sondern auch das Vertrauen von Kunden, Mitarbeitern und Aufsichtsbehörden. Zeit, das Thema mit klarem Blick anzugehen, statt es zu verdrängen.
Das unterschätzte Risiko: Claude ist mehr als ein Chatbot
Claude ist kein einzelnes Produkt, sondern eine ganze Familie von KI-Funktionen: Claude im Web-Chat, Claude über API, Claude Code für Entwickler, Claude Cowork für Teams und Claude Tag für Dokumentenanalyse. Jede dieser Funktionen kann unterschiedliche rechtliche Pflichten auslösen, je nachdem, wo und wie sie eingesetzt wird.
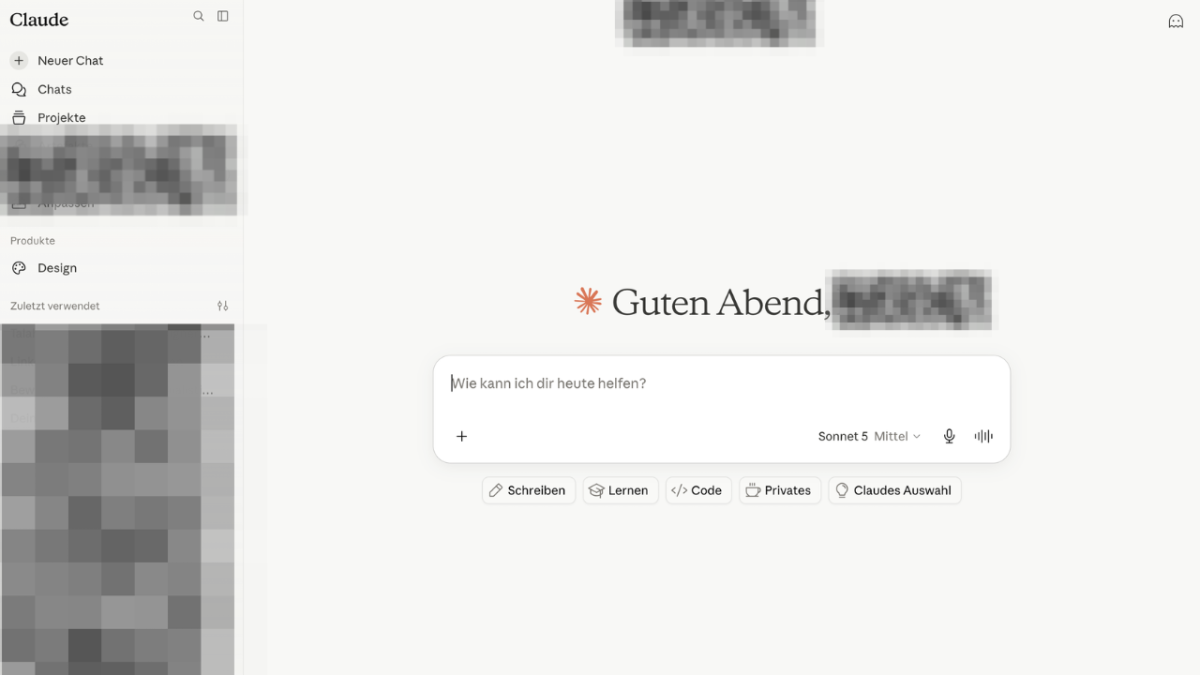
Claude ist übersichtlich aufgebaut und kann vielseitig genutzt werden. Doch je mehr Nutzungsbereiche sich eröffnen, desto mehr Stolperfallen in der KI Compliance entstehen.
Besonders heikel wird es, wenn Claude in sensiblen Bereichen zum Einsatz kommt: im Personalwesen bei der Bewerberauswahl, in der Kreditprüfung, im Bildungsbereich, bei Gesundheitsdaten oder im Vertrieb bei der Bonusberechnung. Solche Anwendungen fallen unter die Hochrisiko-Kategorie des AI Act. Wer das nicht prüft, verstößt womöglich gegen geltendes Recht, ohne es zu merken.
Warum Selbst-Hosting das Problem nicht löst
Manche Unternehmen setzen auf Selbst-Hosting von Claude Code, in der Hoffnung, damit auf der sicheren Seite zu sein. Doch die regulatorische Lage ändert sich dadurch kaum. Zwar läuft die Ausführungsumgebung im eigenen Netzwerk, Prompts und Antworten gehen aber weiterhin zur Inferenz an Anthropic. Die Pflichten als Deployer unter dem AI Act bleiben damit vollständig bestehen.
Ähnlich verhält es sich mit dem Argument „Claude läuft doch in der EU“. Auch bei EU-Hosting können Daten für Support, Entwicklung oder KI-Verarbeitung in die USA fließen. Datenresidenz allein löst keine AI-Act-Pflichten. Und selbst ein ISO-27001- oder SOC-2-Zertifikat ersetzt keine konkrete Prüfung Ihrer Use Cases, Risikoklassen und Dokumentationspflichten.
Der teuerste Denkfehler: Vertrauen statt Steuerung
Viele Firmen investieren zuerst in Claude-Lizenzen und erst ganz am Ende in Governance. Dabei entscheidet genau die Steuerung von Use Cases, Berechtigungen und Aufbewahrungsfristen darüber, ob aus Ihrem Effizienzgewinn ein handfestes Compliance-Risiko wird. „Wir vertrauen unseren Mitarbeitern, dass sie Claude schon richtig nutzen“ ist keine Strategie, sondern ein Kontrollverzicht. Use Cases müssen systematisch gesteuert werden, nicht dem guten Willen überlassen bleiben.
Die eigentlich entscheidende Frage lautet daher nicht „Ist Claude AI-Act-konform?“, sondern: Unter welchen Bedingungen darf Ihr Unternehmen Claude überhaupt einsetzen?
Würde Ihr Claude System einem Audit oder einer Kundenanfrage gemäß EU AI Act und DSGVO standhalten?
So führen Sie Claude regelkonform ein
Die gute Nachricht: Mit einem strukturierten Vorgehen lässt sich das Risiko deutlich reduzieren. Es braucht keine Hochglanzfolie über KI-Produktivität, sondern eine belastbare Antwort darauf, welche Use Cases zulässig sind und wie diese kontrolliert werden.
| Schritt | Was Sie konkret tun sollten |
|---|---|
| Bestandsaufnahme | Aktive Claude-Funktionen, genutzte Use Cases und Zugriffsrechte erfassen |
| Risikoklassifizierung | Jeden Use Case den vier AI-Act-Stufen zuordnen: inakzeptabel, hoch, begrenzt, minimal |
| Vertragsprüfung | Kontrollieren, ob der Vertrag mit Anthropic die genutzten KI-Funktionen abdeckt |
| Datenresidenz | Wo verfügbar auf EU-Hosting umstellen, nur benötigte Funktionen aktivieren |
| Use-Case-Freigabe | Klar definieren, was erlaubt ist und was ausdrücklich ausgeschlossen bleibt |
| Dokumentation | Verarbeitete Daten, Zweck, Rechtsgrundlage und Speicherdauer festhalten |
| Transparenz | Nutzer über KI-Einsatz informieren, Kennzeichnung und Wasserzeichen erhalten |
| Mitbestimmung | Betriebsrat frühzeitig einbinden, wenn Beschäftigtendaten betroffen sind |
Besonders wichtig: Legen Sie klar fest, wer Claude-Funktionen aktivieren darf, wer Berechtigungen verwaltet und wer im Verdachtsfall informiert wird. Ohne klare Verantwortlichkeiten bleibt jede Governance nur Theorie.
Die Stolperfallen im Detail
Gerade bei der Abgrenzung zwischen Hochrisiko und begrenztem Risiko, bei der technischen Dokumentation, bei der menschlichen Aufsicht und bei der Konformitätsbewertung lauern zahlreiche Fallstricke. Diese Punkte lassen sich selten pauschal beantworten, sie hängen stark von Ihrer konkreten Organisation, Ihren Prozessen und den tatsächlich genutzten Use Cases ab. Eine erste fachliche Einschätzung anhand Ihrer realen Situation schafft hier deutlich mehr Sicherheit als allgemeine Checklisten.
Fazit: Beherrschbarkeit statt blindes Vertrauen
Ein verantwortungsbewusstes Unternehmen nutzt KI nicht blind, sondern gesteuert. Es kann jederzeit benennen, welche Claude-Funktionen aktiv sind, welche Use Cases abgebildet werden und wer Zugriff hat. Genau das macht den Unterschied zwischen einem Unternehmen, das hofft, dass nichts passiert, und einem Unternehmen, das auch dann souverän antworten kann, wenn eine Aufsichtsbehörde oder ein Kunde nachfragt.
Schauen Sie sich noch diese Woche an, welche Claude-Funktionen in Ihrem Unternehmen tatsächlich aktiv sind, und ordnen Sie die wichtigsten Use Cases den Risikostufen des AI Act zu. Dieser erste Schritt kostet wenig Zeit, schafft aber sofort Klarheit darüber, wo Sie wirklich stehen.
Gilt der EU AI Act auch für kleinere mittelständische Unternehmen?
Ja, die Größe des Unternehmens spielt keine Rolle für die grundsätzliche Anwendbarkeit, entscheidend ist, welche Use Cases und Risikoklassen betroffen sind.
Reicht ein Vertrag mit Anthropic aus, um rechtlich abgesichert zu sein?
Nein, der Vertrag regelt die Nutzungsbedingungen, beantwortet aber nicht, ob ein konkreter Use Case als Hochrisiko-Anwendung eingestuft wird.
Ändert Selbst-Hosting von Claude Code die rechtliche Lage?
Kaum, denn Prompts und Antworten gehen weiterhin zur Inferenz an Anthropic, sodass die Deployer-Pflichten unter dem AI Act bestehen bleiben.
Welche Bereiche sind besonders risikoreich?
Besonders sensibel sind Personalwesen, Kreditprüfung, Bildung, Gesundheitsdaten und kritische Infrastruktur, da hier häufig Hochrisiko-Anwendungen vorliegen.
Wie hoch können Bußgelder bei Verstößen ausfallen?
Bußgelder können bis zu 15 Millionen Euro oder 3 Prozent des weltweiten Jahresumsatzes betragen, je nachdem, welcher Betrag höher ist.