Passwörter sicher teilen: Warum die meisten Dienste dich trügen

Passwörter sicher teilen im Internet
Du schickst ein Passwort per Messenger, einen API-Key per Mail oder einen Zugangscode per SMS? Dann liegt er danach oft für immer in irgendeinem Verlauf, auf fremden Servern und in Backups. Wer einmal darüber nachdenkt, merkt schnell: Das ist kein gutes Gefühl. Viele greifen deshalb zu Online-Diensten, die versprechen, Informationen "sicher zu teilen". Doch genau hier lauert die Falle.
Denn bei rund 99 Prozent dieser Anbieter könnte der Betreiber deine Nachricht in der Theorie selbst lesen. Wird er gehackt, sind deine Daten weg oder geleakt. In diesem Artikel erfährst du, warum das so ist, woran du wirklich sichere Übertragung erkennst und wie du Passwörter und andere sensible Informationen im Internet tatsächlich geschützt weitergibst.
Passwortsicherheit im Internet: Wo die meisten Anbieter scheitern
Das Problem mit dem Schlüssel auf dem Server
Viele Dienste verschlüsseln deine Nachricht zwar, aber auf eine Weise, die wenig bringt. Der Schlüssel liegt auf den Servern des Anbieters oder landet irgendwo in den Logs. Oder die Nachricht wird einfach mit den eigenen Schlüsseln des Anbieters gespeichert. In beiden Fällen gilt: Wer Zugriff auf den Server hat, kann mitlesen.
Das betrifft nicht nur böse Absichten des Betreibers. Ein erfolgreicher Angriff oder ein eingeschleuster Zugang reicht, und alle gespeicherten Informationen sind offen.
Die Lösung: Verschlüsselung im eigenen Browser
Die bessere Lösung gibt es längst, sie wird nur selten umgesetzt. Das Prinzip: Deine Information wird lokal in deinem Browser verschlüsselt, bevor sie überhaupt den Server erreicht. Der Server speichert nur unlesbaren Datensalat. Den Schlüssel bekommt er nie zu sehen.
Möglich macht das ein Trick mit dem sogenannten URL-Fragment, also dem Teil des Links hinter dem Hashtag (#). Dieser Teil bleibt im Browser. Er wird nicht an den Server übertragen und taucht deshalb auch in keinem Log auf. Der Schlüssel reist also nur im Link mit, den du selbst verschickst.
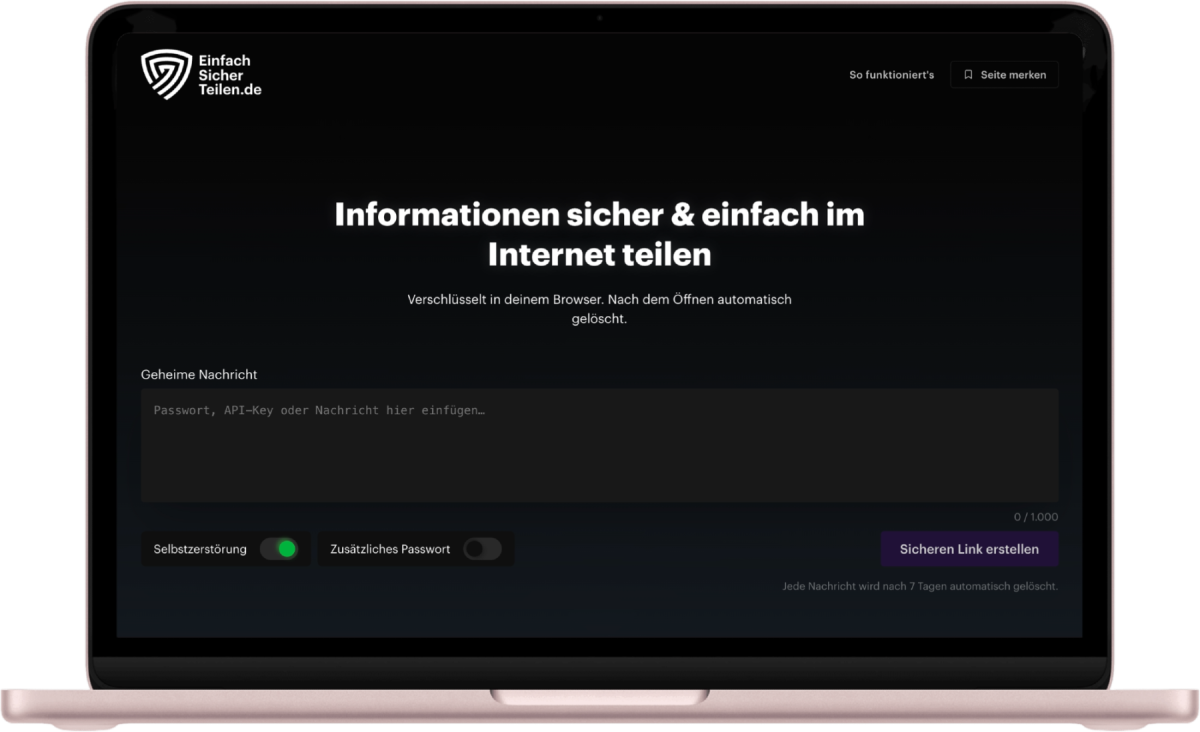
Informationen sicher & einfach im Internet teilen mit EinfachSicherTeilen.de
So teilst du sensible Daten wirklich sicher
Genau nach diesem Prinzip arbeitet einfachsicherteilen.de, ein kostenloser Dienst, mit dem du Passwörter, API-Keys und andere vertrauliche Informationen übertragen kannst. Das sind die wichtigsten Eigenschaften:
- Einmal lesbar: Die Nachricht lässt sich nur ein einziges Mal öffnen. Danach wird sie endgültig vom Server gelöscht.
- Optionales Passwort: Du kannst zusätzlich ein Passwort setzen, für noch mehr Schutz.
- Keine Logs mit Inhalt: Weil der Schlüssel im URL-Fragment steckt, bekommt der Server ihn nie mit.
- Kostenlos: Du zahlst nichts und brauchst keinen Account.
Schritt für Schritt zur sicheren Übertragung
- Gib deine Information auf der Seite ein, zum Beispiel ein Passwort oder einen API-Key.
- Setze optional ein zusätzliches Passwort.
- Kopiere den erzeugten Link.
- Schicke Link und Passwort auf zwei unterschiedlichen Wegen, etwa den Link per Mail und das Passwort per Messenger.
- Der Empfänger öffnet den Link einmalig. Danach ist die Nachricht verschwunden.
Die Technik dahinter im Überblick
Wenn dich die Details interessieren: Alles läuft in deinem Browser ab, und du kannst es jederzeit selbst nachprüfen. Eine ausführliche technische Dokumentation findest du auf der Unterseite zur Verschlüsselung.
| Baustein | Verfahren | Aufgabe |
|---|---|---|
| Verschlüsselung | AES-256-GCM mit 256-Bit-Schlüssel | Schützt den Inhalt, Schlüssel liegt nur im Link |
| Passworthärtung | PBKDF2-SHA-256, 600.000 Runden | Macht Angriffe auf dein Zusatzpasswort extrem aufwendig |
| Schlüsselableitung | HKDF-SHA-256 | Leitet aus den Eingaben sichere Schlüssel ab |
Fazit: Teile Wichtiges nur so, dass niemand mitlesen kann
Die entscheidende Frage lautet nicht, ob ein Dienst "sicher" verspricht, sondern ob er technisch überhaupt Zugriff auf deine Daten haben kann. Verschlüsselung im Browser, ein Schlüssel im URL-Fragment, einmaliges Öffnen und endgültiges Löschen: Das ist der Weg, wichtige Daten im Internet wirklich zu schützen. Probier es beim nächsten Mal selbst aus, wenn du ein Passwort oder einen API-Key weitergeben musst, und lege dir die Seite am besten gleich als Lesezeichen ab.
Kann der Anbieter meine Nachricht lesen?
Nein. Die Verschlüsselung passiert in deinem Browser, bevor etwas an den Server geht. Der Schlüssel steckt im URL-Fragment hinter dem Hashtag und wird nie an den Server übertragen.
Wie oft lässt sich die Nachricht öffnen?
Standardmäßig nur ein einziges Mal. Danach wird sie endgültig vom Server gelöscht und existiert nicht mehr.
Warum sollte ich zusätzlich ein Passwort setzen?
Ein Passwort erhöht die Sicherheit weiter. Schicke es getrennt vom Link über einen anderen Kanal, damit niemand mit nur einem abgefangenen Weg Zugriff erhält.
Was kostet die Nutzung?
Nichts. Du kannst sicherteilen.de komplett kostenlos nutzen.
Kann ich die Sicherheit selbst überprüfen?
Ja. Die eingesetzten Verfahren sind technisch dokumentiert, sodass du jederzeit nachvollziehen kannst, wie die Verschlüsselung funktioniert.